ICloud支払い失敗メールは詐欺?本物の見分け方とデータ消失対策
スマートフォンやPCに突然届く「iCloudのストレージお支払いに失敗しました」「24時間以内に更新しないとデータが削除されます」という警告通知。大切な写真やバックアップが消えてしまうのではないかという強い不安から、慌てて本文内のリンクを開きそうになった経験を持つ方は少なくありません。しかし、現在流通しているこれらのメールの大半は、クレジットカード情報や個人アカウントを盗み取るフィッシング詐欺メールです。
一方で、登録クレジットカードの有効期限切れや限度額オーバーによって、Apple公式から正規の請求エラー通知が届くケースも確実に存在します。本記事では、巧妙化する詐欺メールとApple公式通知の決定的な見分け方、万が一放置した場合のデータ消失リスク、そして絶対に被害に遭わないための安全な支払い方法更新手順まで、専門的な知見から徹底解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:「お支払いに失敗しました」メールの大半は詐欺。Apple公式メールは宛名に登録者の本名(フルネーム)が必ず記載される。
- 要点2:支払いに失敗しても即座に写真やデータが消去されることはなく、約30日間の猶予期間(グレースピリオド)が存在する。
- 要点3:支払い状況の確認や変更はメール内のリンクから行わず、必ず端末の「設定」アプリから直接アクセスするのが鉄則。
【2026年最新】「iCloudお支払いに失敗しました」メール急増の背景と手口
セキュリティ機関やIT専門メディアの調査によると、2026年に入りiCloudやAppleを装ったフィッシング詐欺メールの流通量が再び急増しています。攻撃者が使う件名には、以下のような複数のバリエーションが確認されています。
- 「【重要】iCloud+ お支払いに失敗しました」
- 「Apple Account:次回請求についてのお知らせとお願い」
- 「iCloudストレージが上限に達しました / 請求処理エラー」
- 「警告:お支払い方法を更新しない場合、24時間以内にデータが削除されます」
こうした手口に共通しているのは、受信者に対して「今すぐ対応しないと取り返しのつかない不利益を被る」という心理的パニックを引き起こす設計になっている点です。「写真がすべて消える」「アカウントが凍結される」といった強い言葉で判断力を奪い、冷静な確認をさせる間もなく偽のログイン画面へと誘導します。
さらに近年では、Apple製品を一切所持していないAndroidユーザーやWindows環境のメールアドレス宛てにも無差別に送信される事例が多発しています。これは流出したメールアドレスリストに対して機械的にばら撒く「スピアフィッシング・絨毯爆撃」が行われている証拠であり、メールが届いたこと自体が「アカウントの漏洩」を意味するわけではありません。
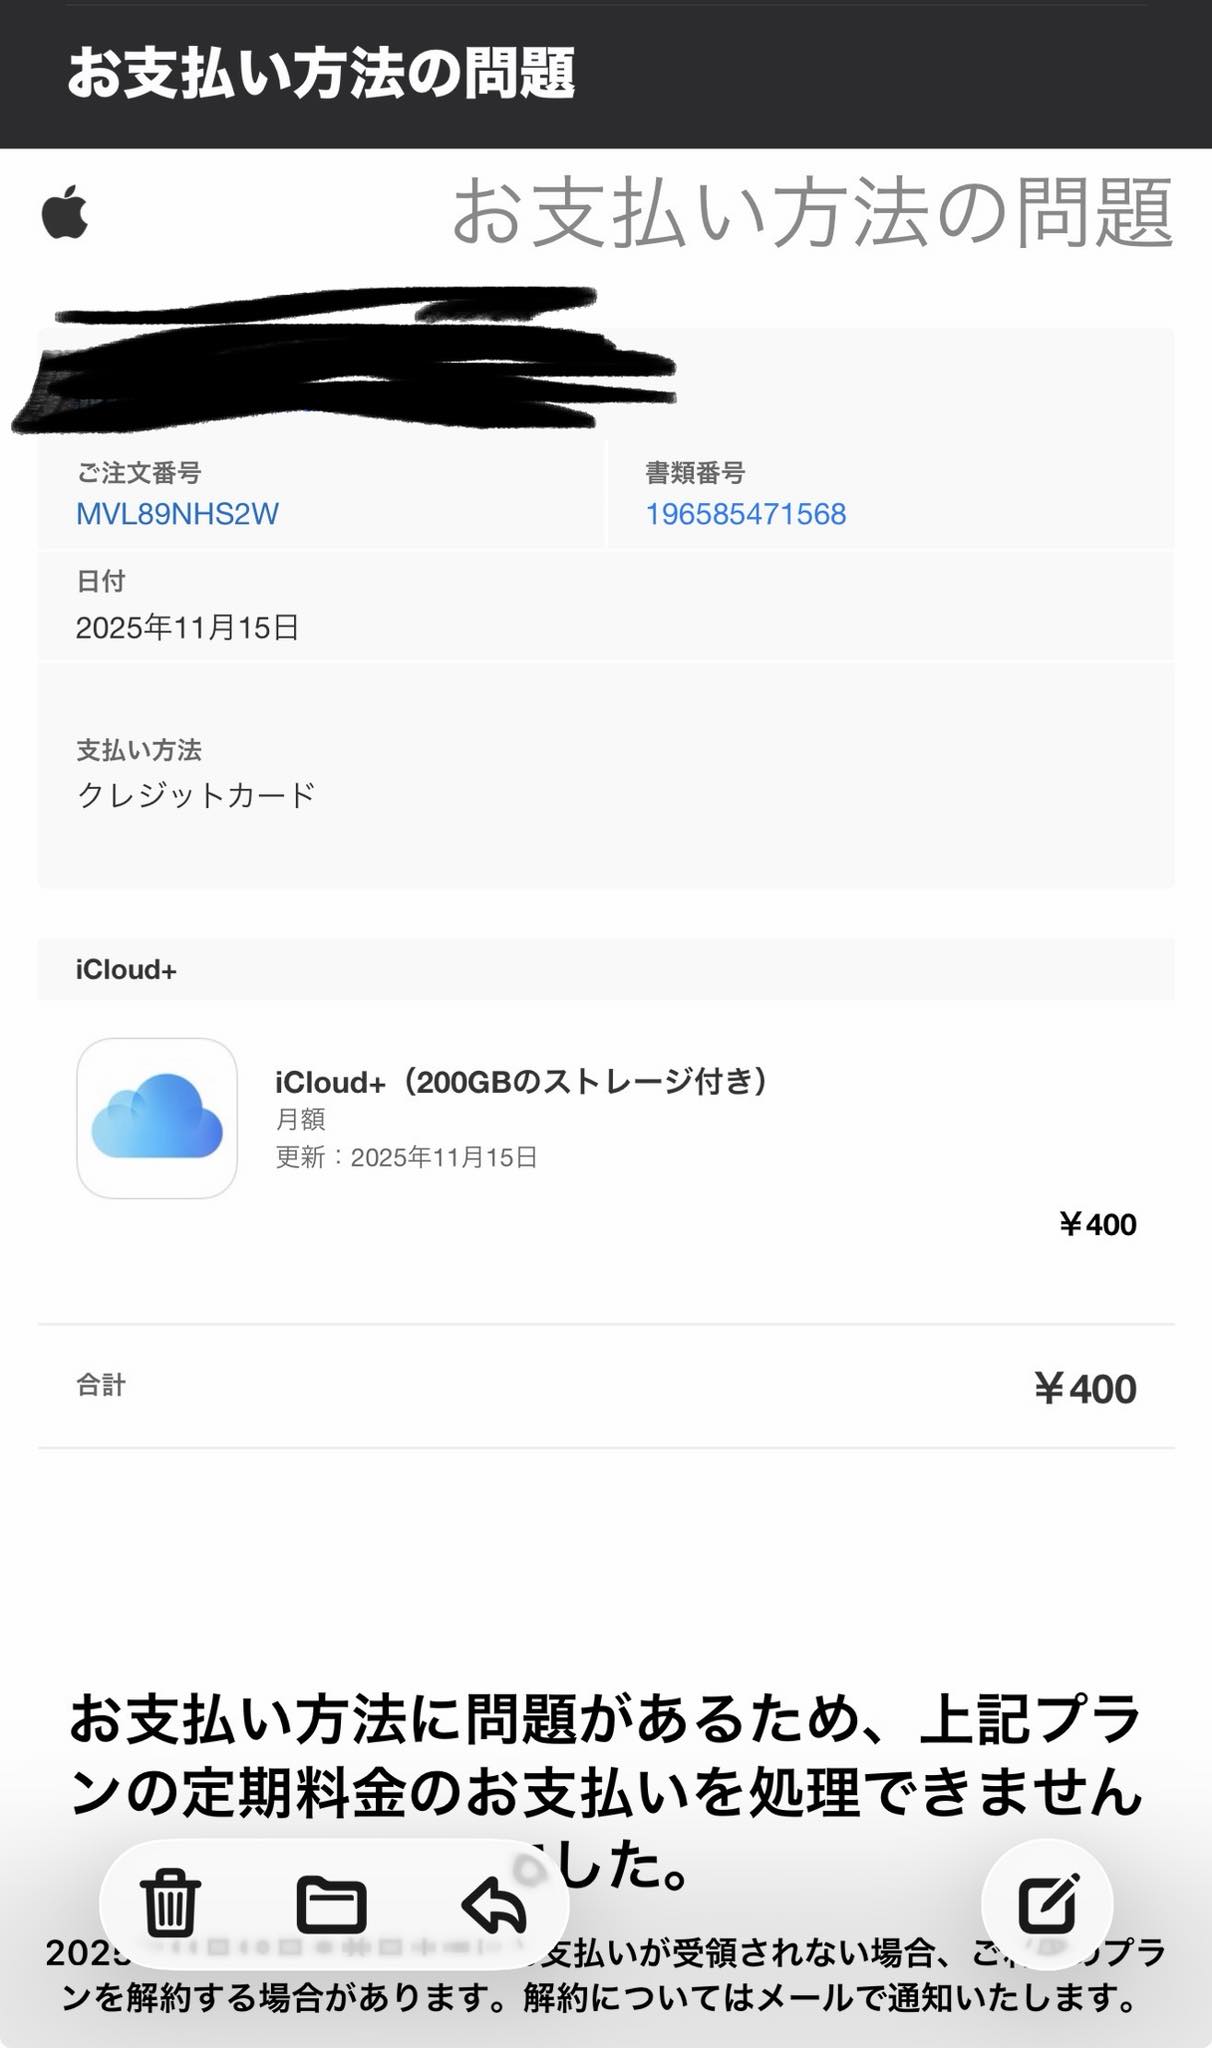
本物と偽物はここが違う!Apple公式メールとの決定的見分け方
詐欺グループが作成する偽装サイトやメール本文は、Appleのロゴ、フォント、レイアウトを精巧にコピーしており、視覚的なデザインだけで真偽を見分けることはほぼ不可能です。しかし、システム上の仕組みとAppleの運用ポリシーを理解していれば、3つのチェックポイントで確実に偽物を見破ることができます。
第一の確認ポイントは「宛名にあなたの氏名(本名)が書かれているか」です。Appleからの正規の領収書や請求トラブルに関する通知には、Apple Account(旧Apple ID)に登録されている利用者の本名(例:山田 太郎 様)が本文冒頭に必ず明記されます。「お客様」「Apple ユーザー様」、あるいはメールアドレスそのままの宛名になっているものは、100%詐欺メールと断定できます。
第二のポイントは送信元メールアドレスのドメインです。表示名が「Apple Support」「iCloud」となっていても、実際の送信アドレス(メーラーの詳細表示で確認できるアドレス)を展開すると、`no-reply@apple.com`などの公式ドメインではなく、全く無関係な文字列やフリーメールアドレスが隠れているケースがほとんどです。
| 判別項目 | Apple公式からの正規メール | フィッシング詐欺メール | 編集部の判定基準 |
|---|---|---|---|
| 宛名の表記 | 登録されている本名(フルネーム) | 「お客様」「Apple ID宛」「親愛なる顧客」 | 本名がなければ即座に偽物と判定可能 |
| 送信元ドメイン | `apple.com` / `email.apple.com` | ランダムな英数字、偽装サブドメイン等 | ヘッダー詳細の「Return-Path」を要確認 |
| 支払い猶予期間 | 約30日間の段階的な案内 | 「24時間以内」「本日中」など過度な切迫 | 短時間の期限設定は典型的な詐欺の手口 |
| リンク先URL | `https://appleid.apple.com` 等の正規URL | 短縮URL、Appleに見せかけた不審なドメイン | メール内のリンクは一切踏まないのが安全 |
【実態検証】利用者の生の声と現場目線で見えたリアル
SNSや知恵袋などのコミュニティには、毎日のようにこの通知にまつわる相談が投稿されています。現場の生の声とトラブル事例を分析すると、被害に遭いやすい特定のパターンが浮き彫りになってきます。
特に危険なのが、「たまたまクレジットカードの更新時期と重なっていた」というケースです。実際にメインカードの有効期限が切り替わるタイミングで偽メールを受信したユーザーが、「本当に支払いが止まった」と思い込み、疑うことなくクレジットカード番号やセキュリティコード、さらには3Dセキュア(ワンタイムパスワード)まで入力してしまう被害が後を絶ちません。
また、被害者の体験談からは以下のようなリアルな実態も明らかになっています。
- 偽画面の巧妙さ:リンクを開くと本物と見分けがつかないAppleのログイン画面が表示され、ID・パスワードを入力すると即座にクレジットカード情報入力画面へ遷移する。
- 二重認証の突破:入力したワンタイムパスワードがリアルタイムで攻撃者に転送され、数分後には海外サイトで数十万円規模の不正決済が行われる。
- 二次被害の拡大:一度偽サイトに情報を入力してしまうと、同様のフィッシングSMSや迷惑メールが連日届くようになる。
「自分はITリテラシーがあるから大丈夫」と考えている人ほど、深夜や仕事中の多忙な時間帯に通知を受け取った際、条件反射でリンクをタップしてしまう傾向がデータからも示されています。
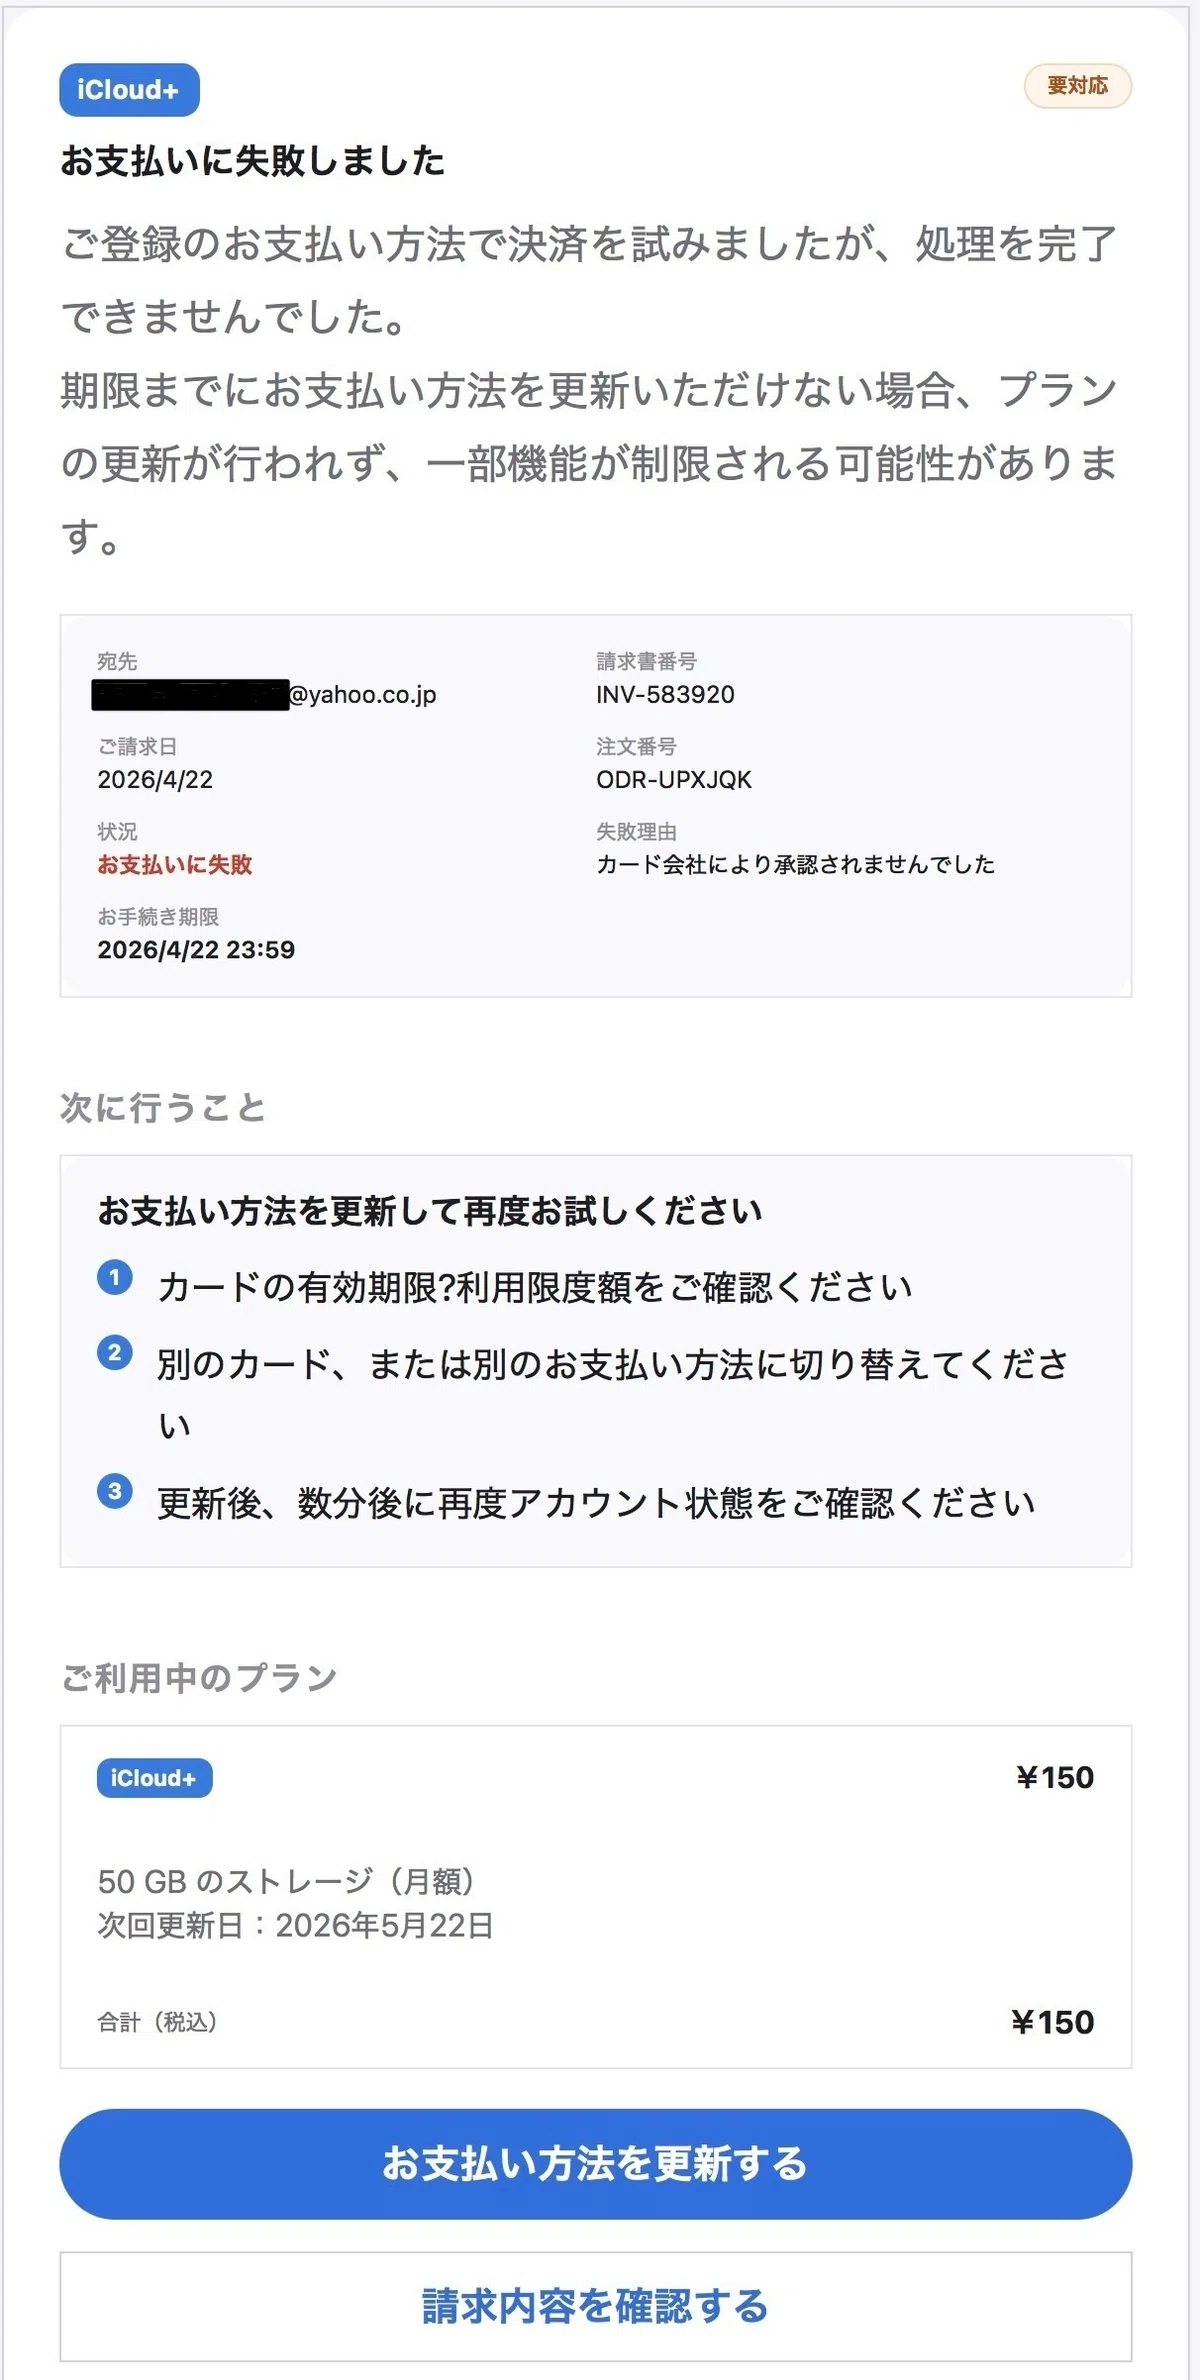
一般に知られていない盲点とネットの誤解|放置するとデータはすぐ消えるのか?
ネット上には「支払いに失敗したらすぐにiCloudの写真や連絡先が消去される」という誤解が広がっていますが、これは事実ではありません。Apple公式の仕様における正確なリスクと猶予期間を把握しておく必要があります。
もし本当にクレジットカードのエラー等でiCloud+のサブスクリプション料金が決済できなかった場合でも、即座にデータが全消去されることはありません。Appleは一定期間の猶予(グレースピリオド)を設けており、その間は支払いの再試行が行われます。
仮に支払いが長期間滞った場合に起きる実際の変化は以下の通りです:
- 容量のダウングレード:有料プラン(50GB、200GB、2TBなど)から無料プラン(5GB)へと枠が縮小される。
- 新規データの同期停止:5GBを超えている容量分の写真の新規アップロード、端末バックアップ、iCloudメールの送受信が一時的に停止する。
- 既存データの猶予:すでに保存されている超過データに関しても、即時削除ではなく一定期間保管された後に段階的な整理が行われる。
つまり、メールで脅されるような「24時間以内に消える」という事態は現実のAppleのシステムでは起こり得ません。焦る必要は一切なく、落ち着いて正規のルートから確認を行えば十分に対処できます。
【プロの結論】認知心理学から読み解く詐欺耐性と安全な防衛リテラシー
フィッシング詐欺の本質は、システムの脆弱性を突く技術的なハッキングではなく、人間の心理的隙を突く「ソーシャルエンジニアリング」です。認知心理学における「焦燥バイアス(Urgency Bias)」と「権威性バイアス(Authority Bias)」が組み合わさることで、人は論理的な思考を停止させられます。
Appleという誰もが信頼する巨大プラットフォームの「権威」と、「データの永久消失」という「焦燥」を突きつけられたとき、脳は直感的な回避行動を優先してしまいます。この罠を無力化するための最も確実な防衛策は、個人の注意力に頼ることではなく、「行動のプロトコル(鉄則)を固定化すること」です。
デジタル環境における境界線(セキュリティ・バウンダリー)として、以下の原則を徹底してください:
💡 詐欺に絶対引っかからないための絶対鉄則
請求エラー、アカウント制限、パスワード警告など、金銭やセキュリティに関するメールが届いた場合、メール本文中のリンクやボタンは100%無視する。必ず端末の「設定」アプリや、ブラウザの正規ブックマークからのみ確認を行う。
安全確実!Apple ID(Apple Account)支払い方法の確認・変更手順
万が一、本当に支払いに問題が生じているか確認したい場合、およびクレジットカードの更新を行いたい場合は、以下の公式手順を実行してください。メールを経由せず、端末内部の設定から直接アクセスするため、詐欺被害に遭うリスクを完全に遮断できます。
iPhone / iPadから直接確認・変更する手順
- 端末の「設定」アプリを開きます。
- 画面最上部にある「自分の名前(Apple Account)」をタップします。
- 「お支払いと配送先」を選択します(Face IDやTouch IDによる認証が求められます)。
- 登録されているクレジットカード情報が表示されます。エラーが出ている場合は赤い文字で警告が表示されるため、該当のカードをタップして有効期限やセキュリティコードを再入力するか、「お支払い方法を追加」から新しいカードを登録します。
もし偽サイトに情報を入力してしまった場合の緊急初動
誤ってフィッシングサイトで情報を送信してしまった場合は、1分1秒を争う迅速な対応が必要です。以下の順序で直ちに対処を行ってください。
- クレジットカード会社への連絡:カード裏面に記載された緊急デスクへ電話し、「フィッシング詐欺サイトにカード番号を入力してしまった」と伝え、カードの利用停止と再発行手続きを依頼します。
- Apple Accountのパスワード変更:別の安全な端末や公式設定画面から、直ちにパスワードを変更し、サインイン中のすべてのデバイスから一度サインアウトします。
- 2ファクタ認証の確認:見知らぬ電話番号やデバイスが信頼できるデバイスリストに追加されていないか確認・削除します。
- 不正利用履歴の確認:カードの利用明細に身に覚えのない決済がないか数週間にわたり注視します。
【icloud お支払いに失敗しました メール】に関するよくある質問(FAQ)
Q1:Appleから届く本物の領収書や請求エラーメールの送信元アドレスは?
A1:Apple公式からの正規メールは、基本的に `no_reply@email.apple.com` や `do_not_reply@apple.com` など、末尾が必ず「@email.apple.com」または「@apple.com」で終わるドメインから送信されます。ただし送信元アドレスの表示名は偽装可能な場合もあるため、本文の宛名(本名フルネームの記載)の有無を必ず併せて確認してください。
Q2:不審なメール内のリンクを開いてしまっただけで被害は出ますか?
A2:単にリンクを開いてWebページを表示しただけであれば、即座にカード情報やApple IDが盗まれる可能性は極めて低いです。ただし、開いた先の画面で「Apple IDやパスワード」「クレジットカード番号」「氏名・住所」「ワンタイム認証コード」を入力して送信してしまった場合は重大な危険が生じます。何も入力せずにタブを閉じれば実質的な被害は防げます。
Q3:AndroidやWindowsしか使っていないのにiCloudの警告メールが届くのはなぜ?
A3:攻撃者が過去の大規模な情報漏洩などで流出したメールアドレスリストに対して、相手がApple製品を使っているかどうかに関係なく無差別にばら撒いているためです。あなたのアカウントがハッキングされたわけではないため、無視してメールを削除(または迷惑メール報告)すれば問題ありません。
Q4:実際にクレジットカードの期限が切れて支払いエラーになった場合、どうなりますか?
A4:支払い失敗後、約30日間の猶予期間中はデータが保持されます。放置し続けるとiCloudストレージが無料の5GB枠へダウングレードされ、写真の同期やバックアップが停止しますが、保存済みのデータが即座に消えることはありません。iPhoneの「設定」>「お支払いと配送先」から新しいカードを登録すれば即座に正常状態へ復帰します。
まとめ:メール内のリンクは踏まず「設定」から確認する習慣を
「iCloudのお支払いに失敗しました」という通知は、ユーザーの焦りと不安を巧妙に突く典型的なフィッシング詐欺の常套句です。どれほど文面がリアルであっても、「宛名が本名ではない」「期限を過剰に急かす」といった不審点を見逃さなければ、被害を未然に防ぐことができます。
万が一請求トラブルが心配な場合でも、メール内のボタンやリンクには一切触れず、iPhone本体の「設定」アプリから直接アカウント情報を確認する防犯習慣を身につけておきましょう。正しい知識とルールを持つことが、あなたの大切な資産とデータを守る最強の盾となります。 (出典: icloud お支払いに失敗しました メール(Yahoo!ニュース))
Webメディアの編集およびコンテンツ作成に従事。正確で質の高い情報発信を心掛けています。
